

Franchement, la cadence actuelle donne le tournis et ce n’est pas le dernier communiqué de Valve qui va calmer le jeu. Aujourd’hui, on parle de la compromission probable des données des clients Steam en Europe, et ça pique un peu. En fait, ça me rappelle ce jour où j’ai essayé de compiler un énorme noyau Linux sur un vieux processeur poussivement fatigué : tout a planté direct, mais quel kiff une fois que ça tournait ! Définition du concept : **la compromission des données matérielles Steam en Europe** désigne l’exposition non autorisée d’informations personnelles (adresses, numéros, emails) de joueurs européens suite à une cyberattaque touchant un prestataire logistique externe de la célèbre plateforme de jeux.
Données des clients Steam en Europe potentiellement compromises
Franchement, la cadence actuelle donne le tournis et ce n’est pas le dernier communiqué de Valve qui va calmer le jeu. Aujourd’hui, on parle de la compromission probable des données des clients Steam en Europe, et ça pique un peu. En fait, ça me rappelle ce jour où j’ai essayé de compiler un énorme noyau […]
Publié le
Par K.Sifeddine
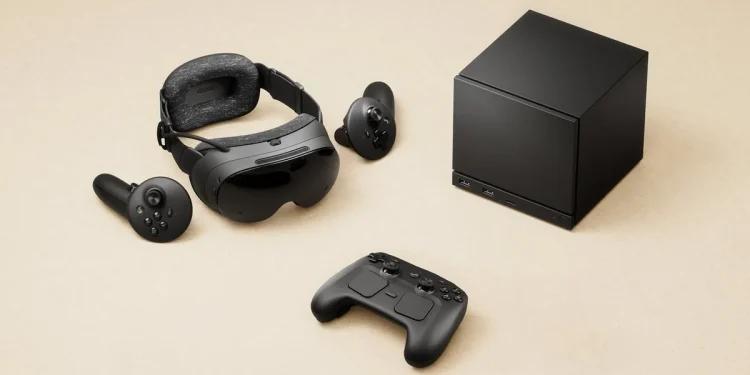
C’est un peu comme si vous essayiez de réparer la direction assistée d’une voiture de collection avec des pièces imprimées en 3D : ça décoiffe, c’est inattendu, mais curieusement, ça fonctionne à merveille. Sauf que là, la mécanique a grippé chez un partenaire. Valve a prévenu sa communauté européenne suite à une faille chez CEVA Logistics. Les attaques ciblent les maillons faibles de la chaîne, c’est bien connu. À mon avis, on nage en pleine surproduction, mais négliger la sécurité des sous-traitants reste impardonnable.
Quelles sont les informations volées ?
Pas de panique générale, mais la liste fait quand même froid dans le dos. Les pirates ont potentiellement récupéré :
- Noms et prénoms des acheteurs
- Adresses postales de livraison
- Numéros de téléphone
- Adresses email
- Détails précis des commandes de matériel
Par contre, aucun mot de passe ou code Steam Guard n’a fuité. Ouf.
Se préparer aux arnaques ciblées
Je trouve que les campagnes de phishing vont devenir redoutables. Les escrocs disposent de vraies données de livraison. Ils vont vous envoyer des SMS ou des emails parfaits pour vous réclamer des frais de douane fictifs. Restez vigilants. Ne clquez pas n’importe où.
#arnaque livraison matériel Steam#compromission données Steam Europe#cyberattaque CEVA Logistics#fuite données Valve#sécurité compte Steam
À lire aussi

Lunettes connectées Samsung Android XR : images et spécifications en fuite
Loin des simples gadgets de science-fiction, les futures lunettes connectées Samsung Android XR viennent de pointer le bout de leur nez à travers une fuite massive. Bon, avouons-le, on les attendait depuis cette fameuse annonce estivale. Cette fois, les détails techniques et les visuels des montures conçues avec des partenaires de renom circulent partout sur […]

Epic affirme que son nouvel Epic Games Launcher surpasse Steam en vitesse
Il y a trois jours, assis dans mon bureau exigu à Alger avec une tasse de café tiède, j’ai enfin testé la nouvelle version d Epic Games Launcher. On nous promettait monts et merveilles, et surtout une rapidité insolente face au géant de Valve. Le principe ressemble à un moteur de Formule 1 qu on […]

Poursuites judiciaires contre OpenAI : la protection des mineurs et ChatGPT
Mardi dernier à Alger, en testant une application de traduction vocale sous une connexion instable, je me suis demandé jusqu’où irait la folie des géants de la tech. Les plaintes s’accumulent et la pression monte. Huit états américains ont décidé de traîner l’entreprise en justice, comme l’a rapporté Reuters, en l’accusant de mettre en danger […]

Faille de sécurité dans les réfrigérateurs connectés : le piratage qui coûte des millions
On sous-estime toujours la sécurité de nos objets du quotidien. Une faille de sécurité sur des réfrigérateurs connectés a récemment frappé plus de 700 supermarchés. Des millions de dollars de dégâts ont été constatés. Des départs de feu ont même été déclenchés. Entre nous, ce genre de négligence informatique fait froid dans le dos. Hier […]
Commentaires
Soyez le premier à commenter cet article.